
Como comprovar a titularidade de carteira autocustodiada exigida pela Resolução BCB 521
O art. 76-A, §5º da Resolução BCB 277 obriga a PSAV a identificar o dono da carteira autocustodiada. Veja o que a regra pede e como a Clav resolve isso com uma assinatura do próprio cliente.
Quando um cliente pede um saque para uma carteira externa, a PSAV sabe para qual endereço o ativo vai. Quem controla esse endereço ela normalmente não sabe: pode ser o próprio cliente, um terceiro ou alguém que pegou o celular dele emprestado por cinco minutos. Para uma parte dessas operações, a Resolução BCB 521/2025 passou a exigir que a PSAV identifique o dono da carteira.
O que diz a regra
A Resolução BCB 521, de 10 de novembro de 2025, incluiu o art. 76-A na Resolução BCB 277/2022. O artigo traz para o mercado de câmbio algumas atividades das prestadoras de serviços de ativos virtuais, entre elas a “transferência de ativo virtual de ou para carteira autocustodiada que não envolva pagamento ou transferência internacional com ativos virtuais” (inciso III).
Para essas operações, o §5º diz:
A prestadora de serviços de ativos virtuais deve identificar o proprietário de carteira autocustodiada, implementar e ter documentados os processos para verificar a origem e o destino dos ativos virtuais nas operações de que trata o caput.
O mesmo artigo define carteira autocustodiada como “aquela cujo proprietário detém o controle da respectiva chave privada, sendo capaz de movimentá-la sem necessidade de participação de prestadora de serviços de ativos virtuais”.
Por que uma declaração do cliente é pouco
A norma manda identificar o proprietário e não diz como. A saída mais barata é pedir ao cliente que marque uma caixa dizendo “esta carteira é minha”. Só que a declaração não mostra que quem a preencheu controla a chave privada, e é justamente o controle da chave que a resolução usa para definir quem é o dono.
Esse controle pode ser provado sem pedir nada sensível ao cliente, com uma assinatura criptográfica. Quem tem a chave privada consegue assinar uma mensagem com ela, e qualquer pessoa consegue conferir, a partir do endereço, que a assinatura veio daquela chave. Assinar não custa taxa de rede, não move fundos e não dá a ninguém acesso à carteira.
Se o Banco Central perguntar como a PSAV identificou o dono de uma carteira, ter guardado a mensagem assinada, o método e a data da prova é uma resposta bem mais sólida do que uma caixa marcada.
Como a Clav resolve
As telas abaixo são de uma organização de demonstração, a Exchange Exemplo, verificando uma carteira do começo ao fim.
1. A PSAV abre um pedido
Em Carteiras verificadas, a equipe clica em Verificar carteira e preenche três campos: o identificador do cliente no sistema da PSAV, a rede e o endereço.
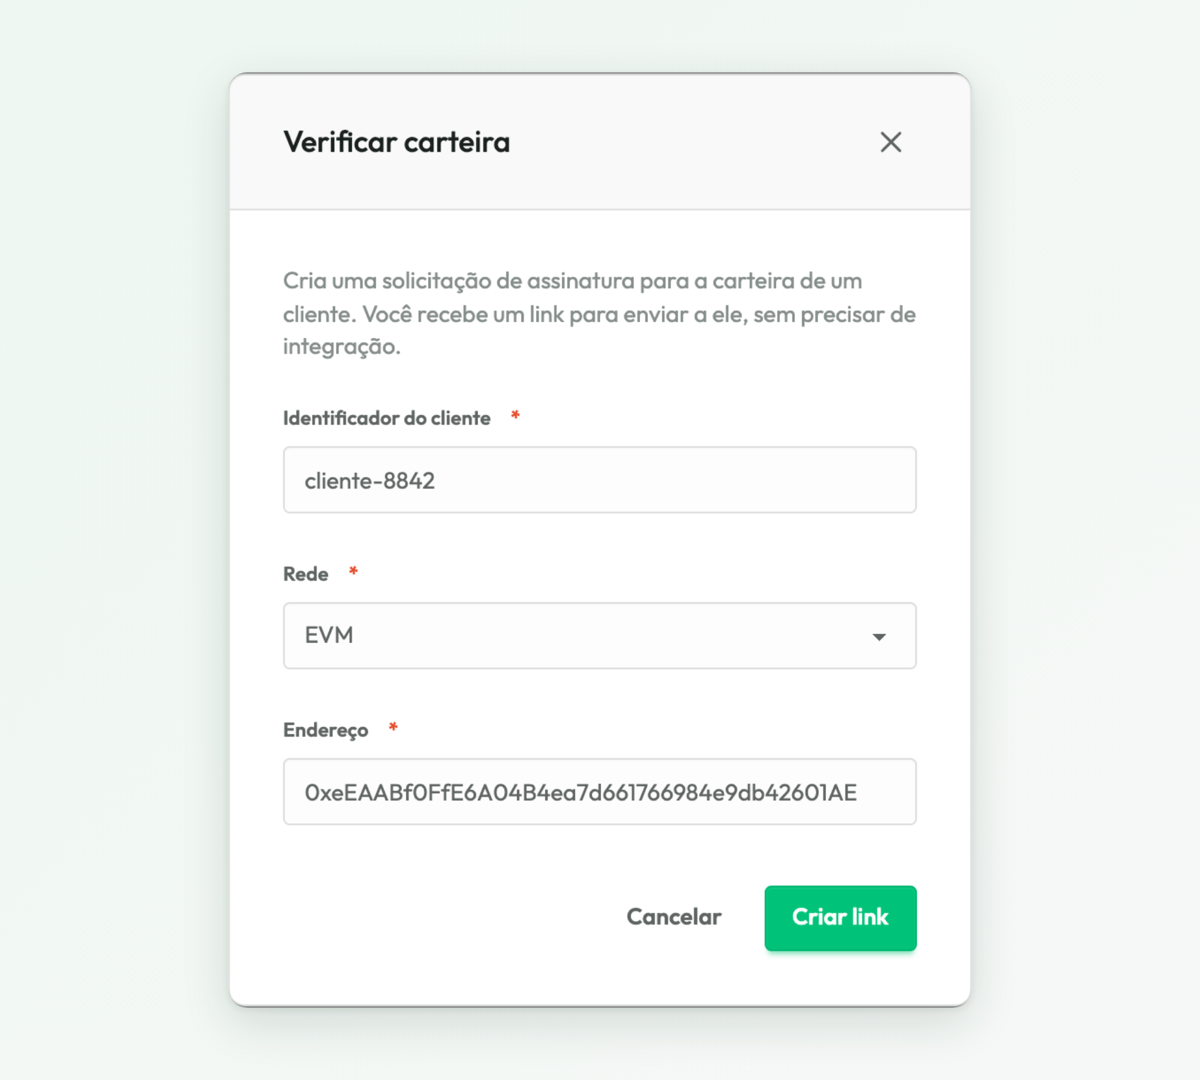
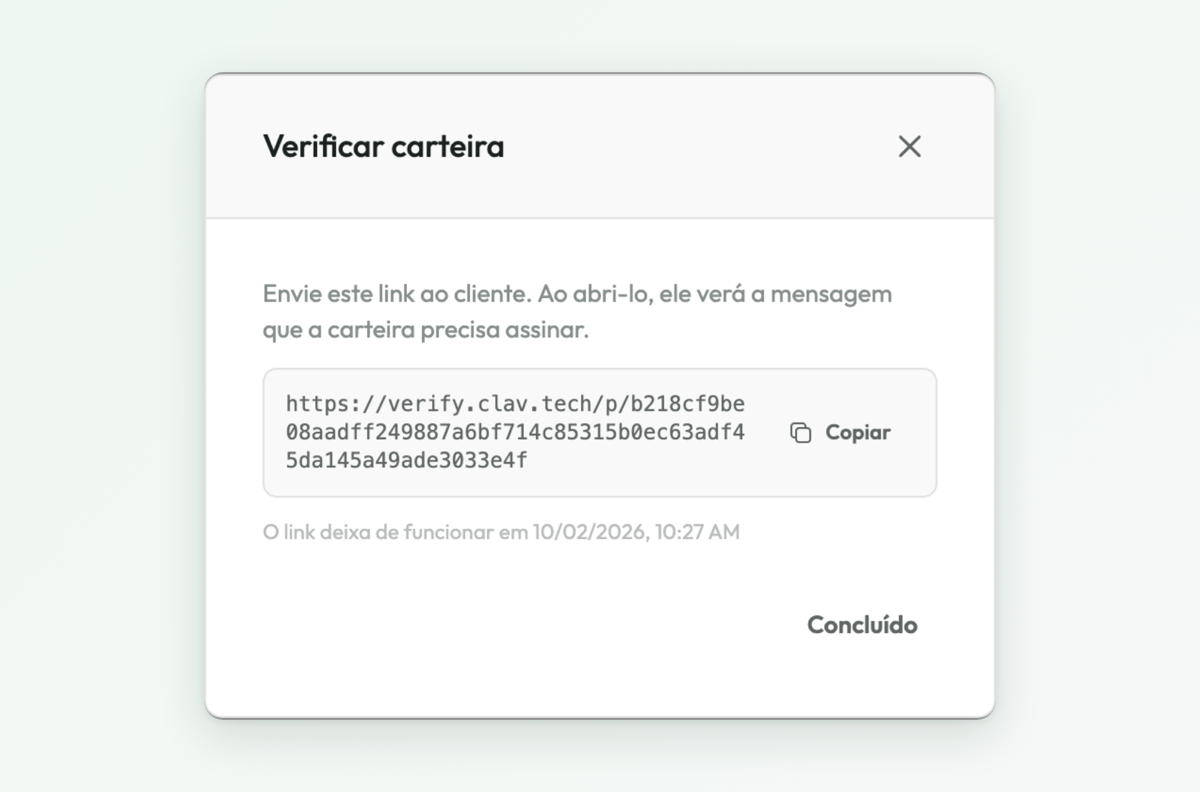
A Clav gera a mensagem que precisa ser assinada e devolve um link. A equipe copia o link e manda ao cliente pelo canal que já usa com ele. A mesma coisa pode ser feita pela API, sem passar pelo painel.
2. O cliente assina
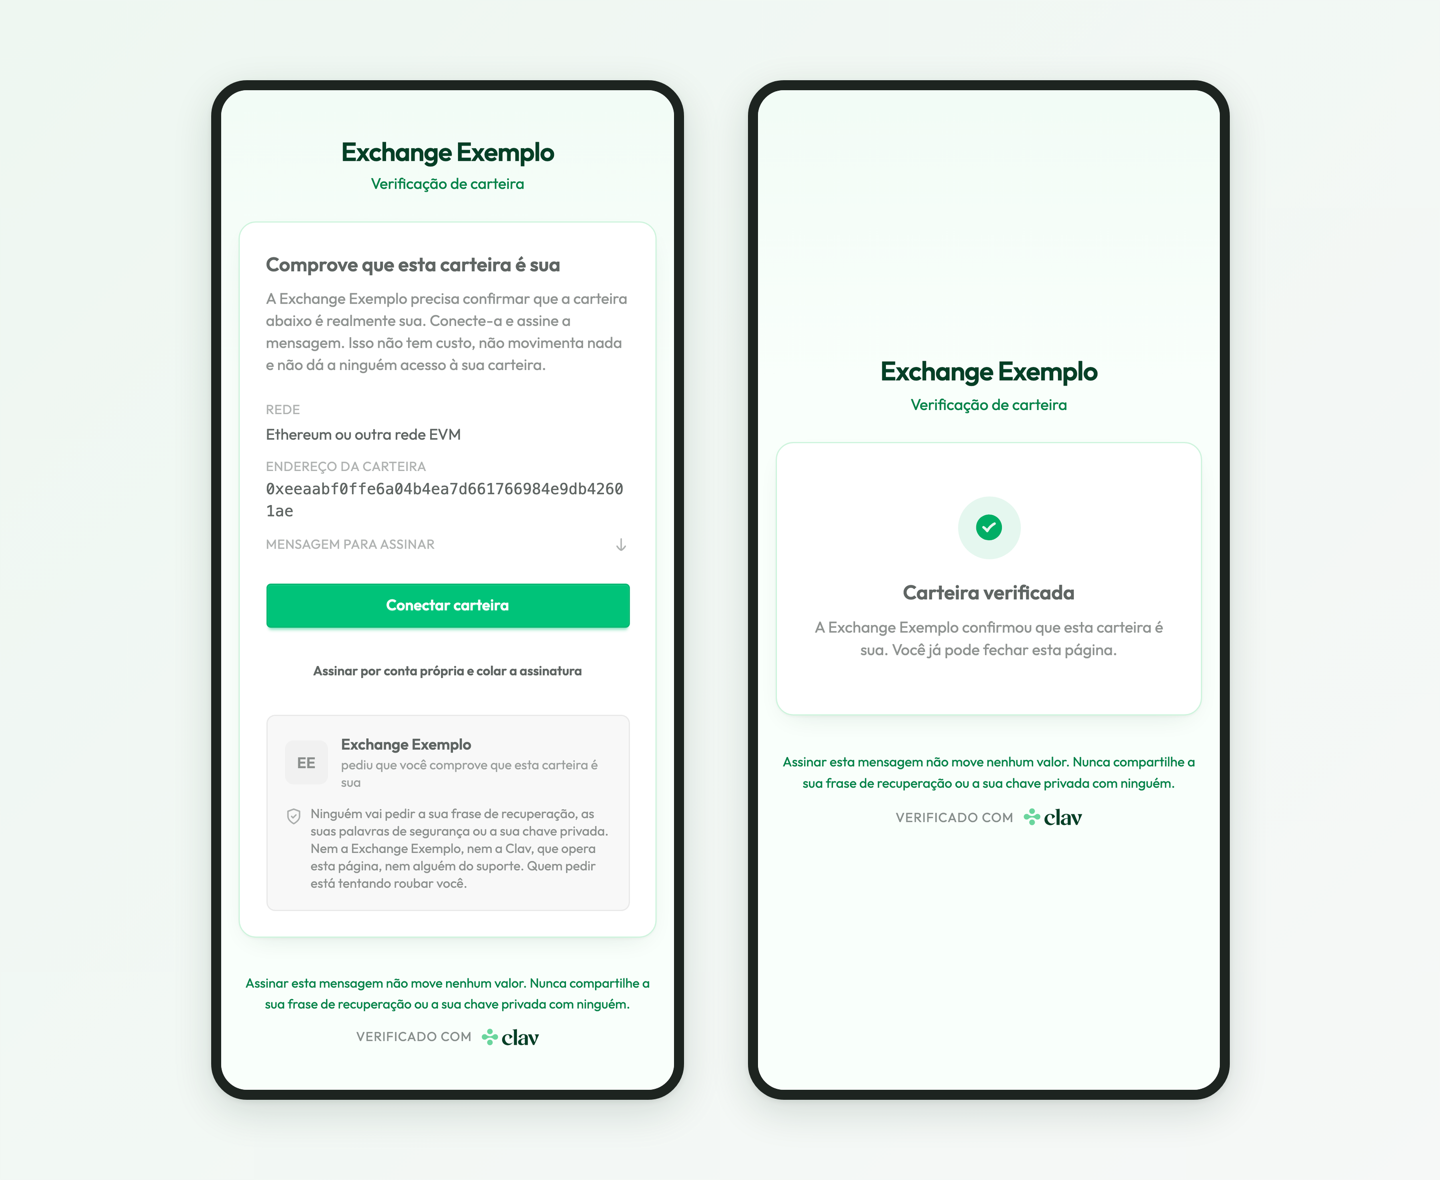
O link abre uma página com o nome da PSAV em destaque, para que o cliente reconheça de quem é o pedido. A página mostra a rede e o endereço, explica que assinar não tem custo e avisa que ninguém vai pedir a frase de recuperação. O cliente toca em Conectar carteira e assina, sem criar conta e sem fazer login.
3. A Clav confere e guarda a prova
A Clav confere a assinatura contra o endereço. Se bater, o cliente vê a confirmação na hora e o endereço passa a constar como carteira verificada. Se não bater, o pedido termina como falho e o motivo fica registrado.
4. A PSAV consulta antes de liberar o saque
No painel, a carteira aparece na lista com a rede, o cliente, o método e a data da verificação.
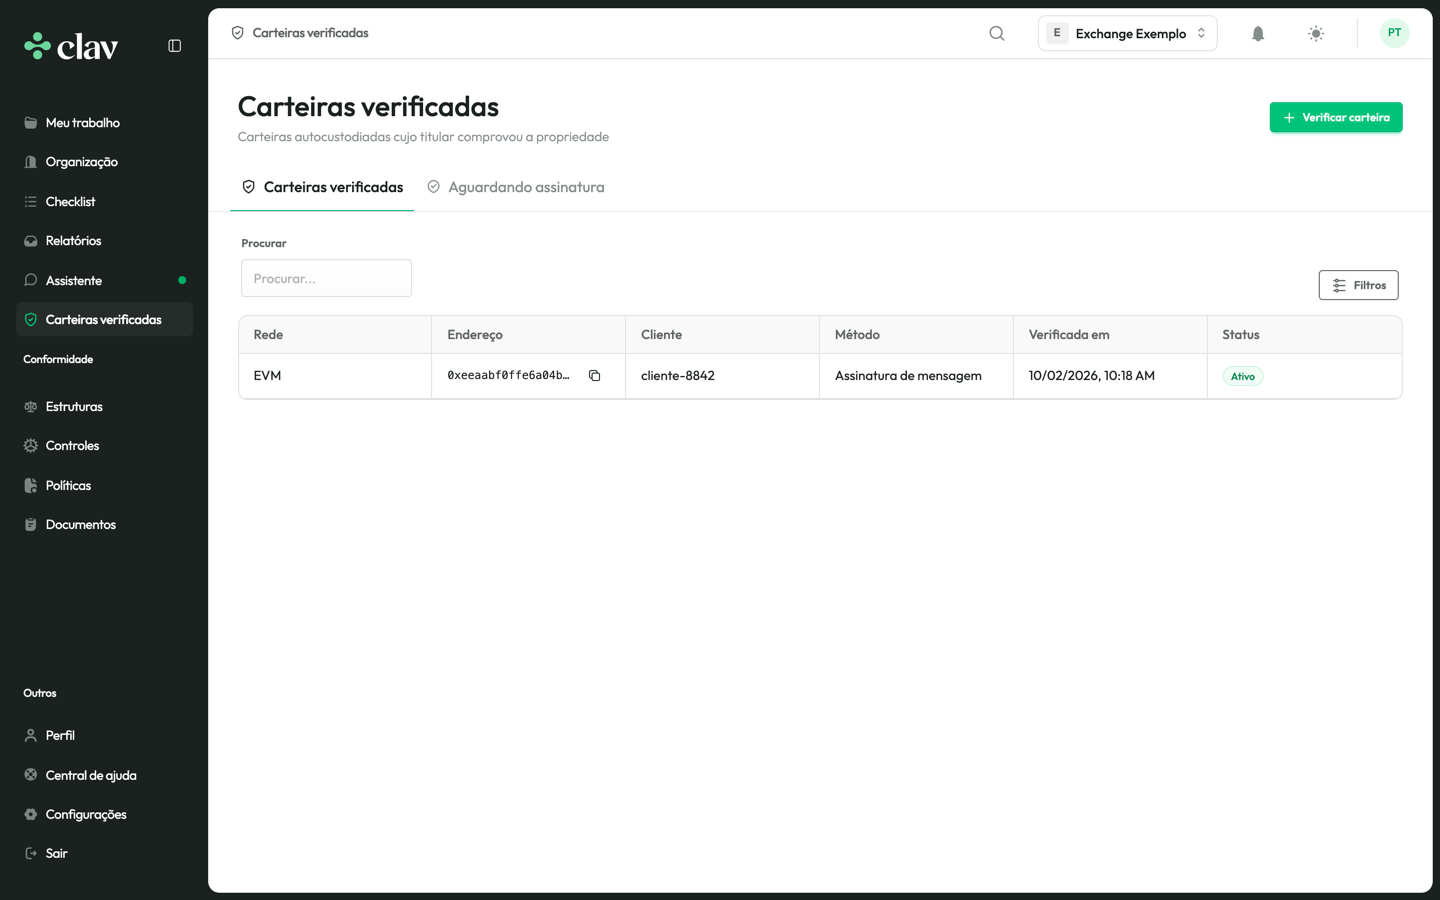
Na hora do saque, o sistema da PSAV pergunta à Clav se aquele endereço está verificado. A resposta já considera revogações feitas depois da prova.
O que fica registrado
Cada carteira verificada guarda a mensagem assinada, a assinatura, o endereço recuperado a partir dela e a trilha completa do pedido. Emissão, tentativas, aprovação, falha e revogação viram eventos imutáveis, que a equipe consulta na plataforma quando precisar.
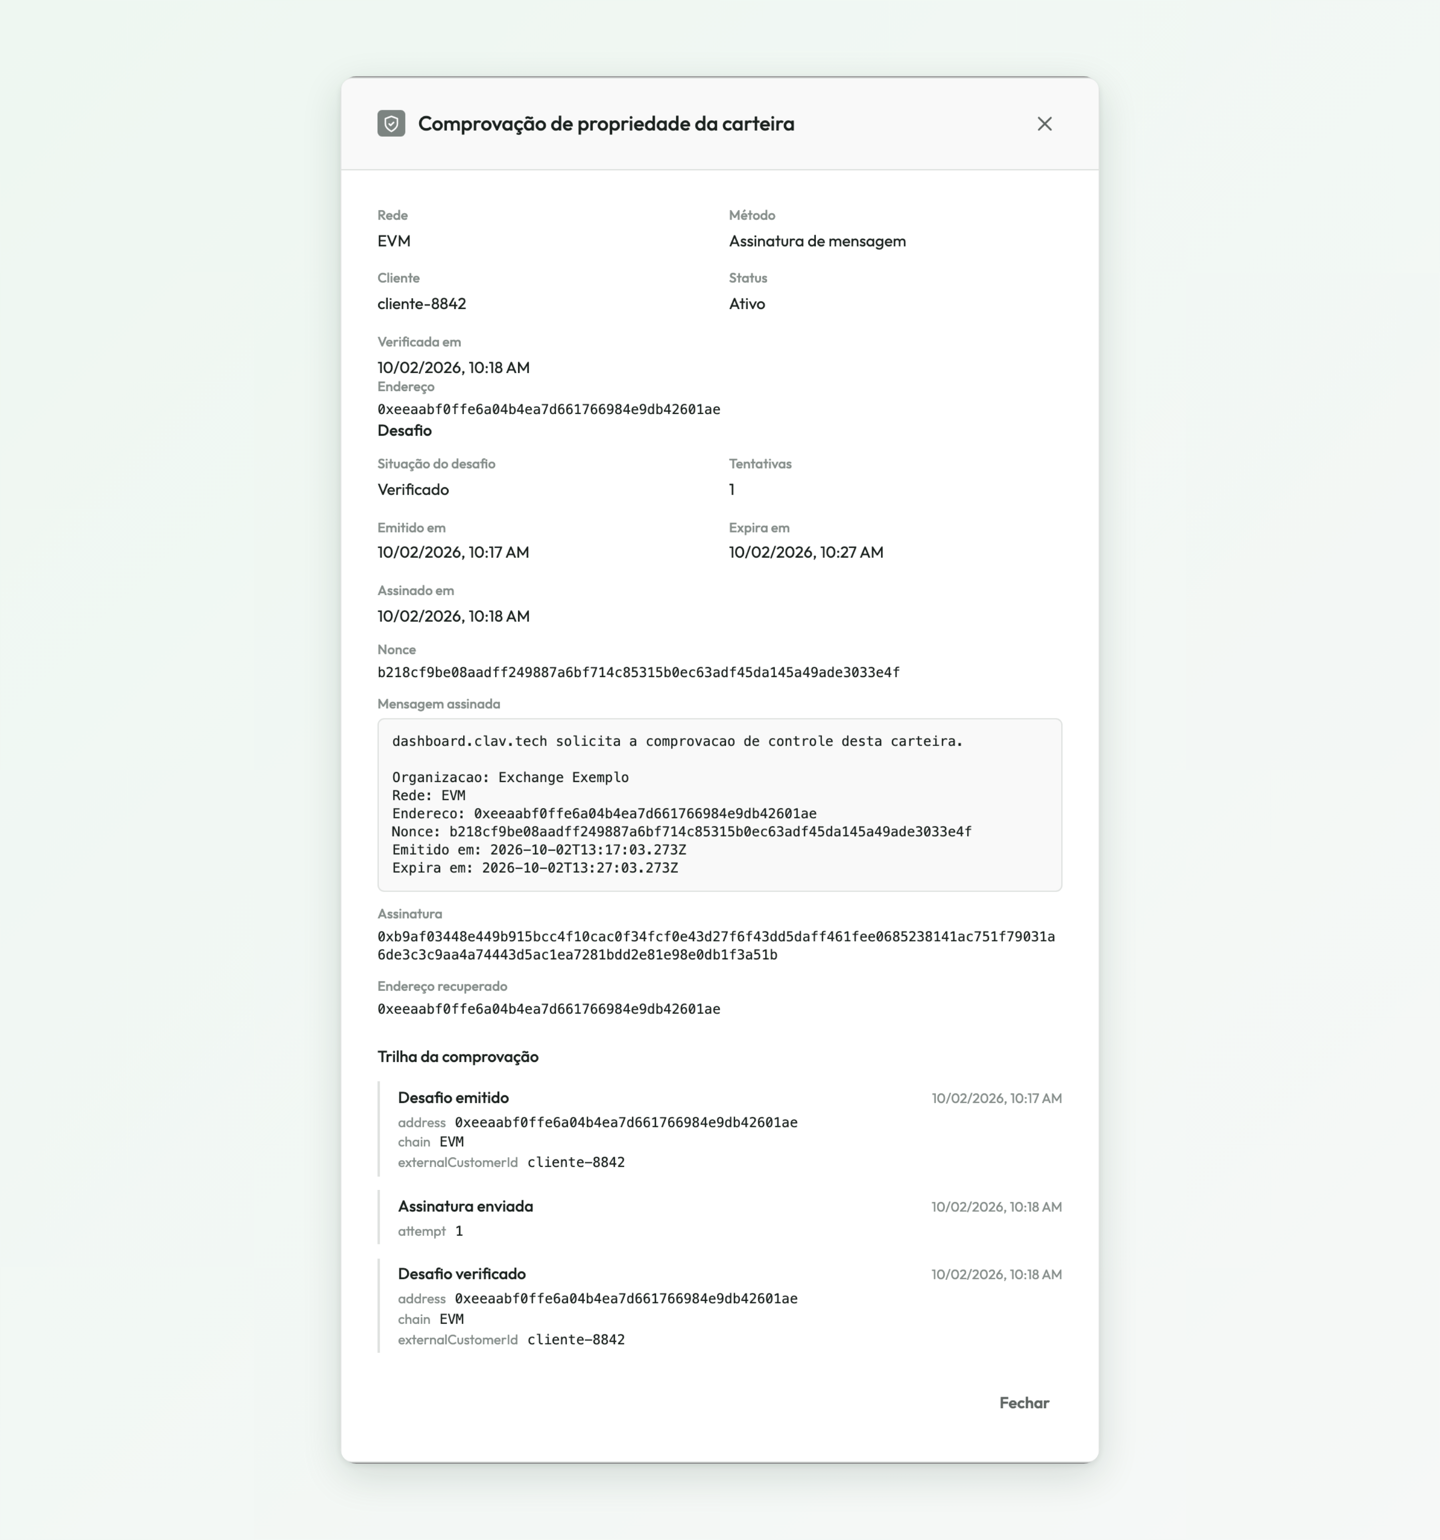
Às vezes a assinatura é válida mas vem de outro endereço. Nesse caso a Clav guarda o endereço que de fato assinou, o que ajuda numa apuração de prevenção à lavagem de dinheiro a entender quem estava do outro lado.
Se o cliente deixar de usar um endereço, a PSAV revoga a carteira. A prova antiga continua registrada como revogada, com o motivo, e a consulta de saque passa a responder que o endereço não está verificado até o cliente provar de novo.
Nesse fluxo a Clav não recebe dados pessoais. A PSAV manda só um identificador do cliente que faz sentido no sistema dela, e nome e CPF ficam onde já estavam.
Para o cliente final
O pedido chega por link, pelo canal que a PSAV já usa com o cliente. A página mostra a marca da PSAV, a rede e o endereço a ser provado, e aceita mais de um caminho:
- conectar a carteira via WalletConnect, para carteiras de celular e de navegador compatíveis;
- assinar manualmente, para quem usa carteira de hardware ou ferramenta de linha de comando: a pessoa copia a mensagem, assina por fora e cola o resultado;
- no Bitcoin, enviar uma microtransação de valor exato, entre 546 e 2.000 satoshis, para carteiras que não assinam mensagens.
As redes aceitas são Ethereum, Polygon, Arbitrum, Optimism, Base, BNB Smart Chain, Avalanche, Bitcoin, Solana e Tron, só em mainnet.
Para a equipe da PSAV
Dá para começar sem integração: o fluxo das telas acima roda inteiro pelo painel, e num piloto isso já resolve.
Quando valer a pena automatizar, a integração é uma API REST com três chamadas principais: abrir o pedido, acompanhar o resultado e consultar o endereço antes do saque. A chave de API tem um escopo próprio para carteiras e só enxerga os dados da organização dona dela.
GET /v1/wallets?chain=EVM&address=0x5b38da6a701c568545dcfcb03fcb875f56beddc4A resposta traz o campo verified, e é ele que decide se o saque sai. Em vez
de consultar o status de cada pedido, a PSAV pode assinar os webhooks
wallet.verified e wallet.failed e receber o resultado assim que ele sai.
Os detalhes de cada chamada estão na
documentação da verificação de carteira.
O resultado
Antes de cada saque para carteira externa, a PSAV sabe se o cliente provou controlar aquele endereço e tem a prova guardada para mostrar numa fiscalização. O cliente assina uma mensagem e segue com o saque.
O §5º, porém, pede mais do que identificar o dono. Ele também exige processos documentados para verificar a origem e o destino dos ativos. A verificação de carteira cobre a identificação e entra como evidência desse processo; o resto fica com a política de PLD da PSAV, que a Clav ajuda a organizar no módulo de compliance.
Como habilitar
A verificação de carteira é habilitada por organização. Se você já usa a Clav e não vê o menu Carteiras verificadas, fale com a nossa equipe.